Опубликовано 21.09.2026
Обновлено 21.09.2026
5–7 минут
Мобильный банк — это, по сути, весь доступ к деньгам в одном приложении: карты, счета, переводы, кредиты. Именно поэтому он стал приоритетной целью не только для классических телефонных мошенников, но и для более технологичных схем — поддельных приложений, фишинговых ссылок, подмены SIM-карты. Разберём, что уже защищает вас по умолчанию, что стоит настроить самостоятельно и какие схемы сейчас работают именно вокруг мобильного банкинга в Казахстане.
В отличие от банковской карты, которую можно физически заблокировать одним движением, взлом или обман через телефон часто остаётся незамеченным до момента, когда деньги уже ушли. Приложение объединяет карты, счета, переводы и кредиты в одном месте — а значит, доступ к нему стоит для мошенника ровно столько же, сколько доступ ко всем вашим деньгам сразу.
Поэтому и защищать нужно не только пароль от приложения, а всю цепочку целиком: сам телефон, SIM-карту, привычки при переходе по ссылкам и сканировании QR-кодов.
Биометрия и доверенное устройство
В приложении Home.kz вход возможен только с доверенного устройства — по отпечатку пальца или Face ID. Если биометрия по какой-то причине не сработала, приложение присылает код подтверждения по SMS — то есть SMS-код здесь не основной способ входа, а резервный, на случай сбоя.
Что изменилось в 2026 году
С апреля 2026 года действуют новые правила регулятора (АРРФР) к биометрической идентификации в банковских приложениях. Важное уточнение, которое финрегулятор сделал отдельно: обязательная биометрическая проверка при каждом входе не вводится. Она требуется в трёх случаях — при первой регистрации в приложении, при смене кода доступа и при входе с нового, ранее не зарегистрированного устройства. Для повседневного ежедневного входа в уже привязанном приложении процесс не меняется.
Если приложение вдруг попросило пройти биометрическую проверку заново — это не ошибка и не повод для паники, а стандартный сценарий при смене телефона или кода доступа.
Поддельные приложения
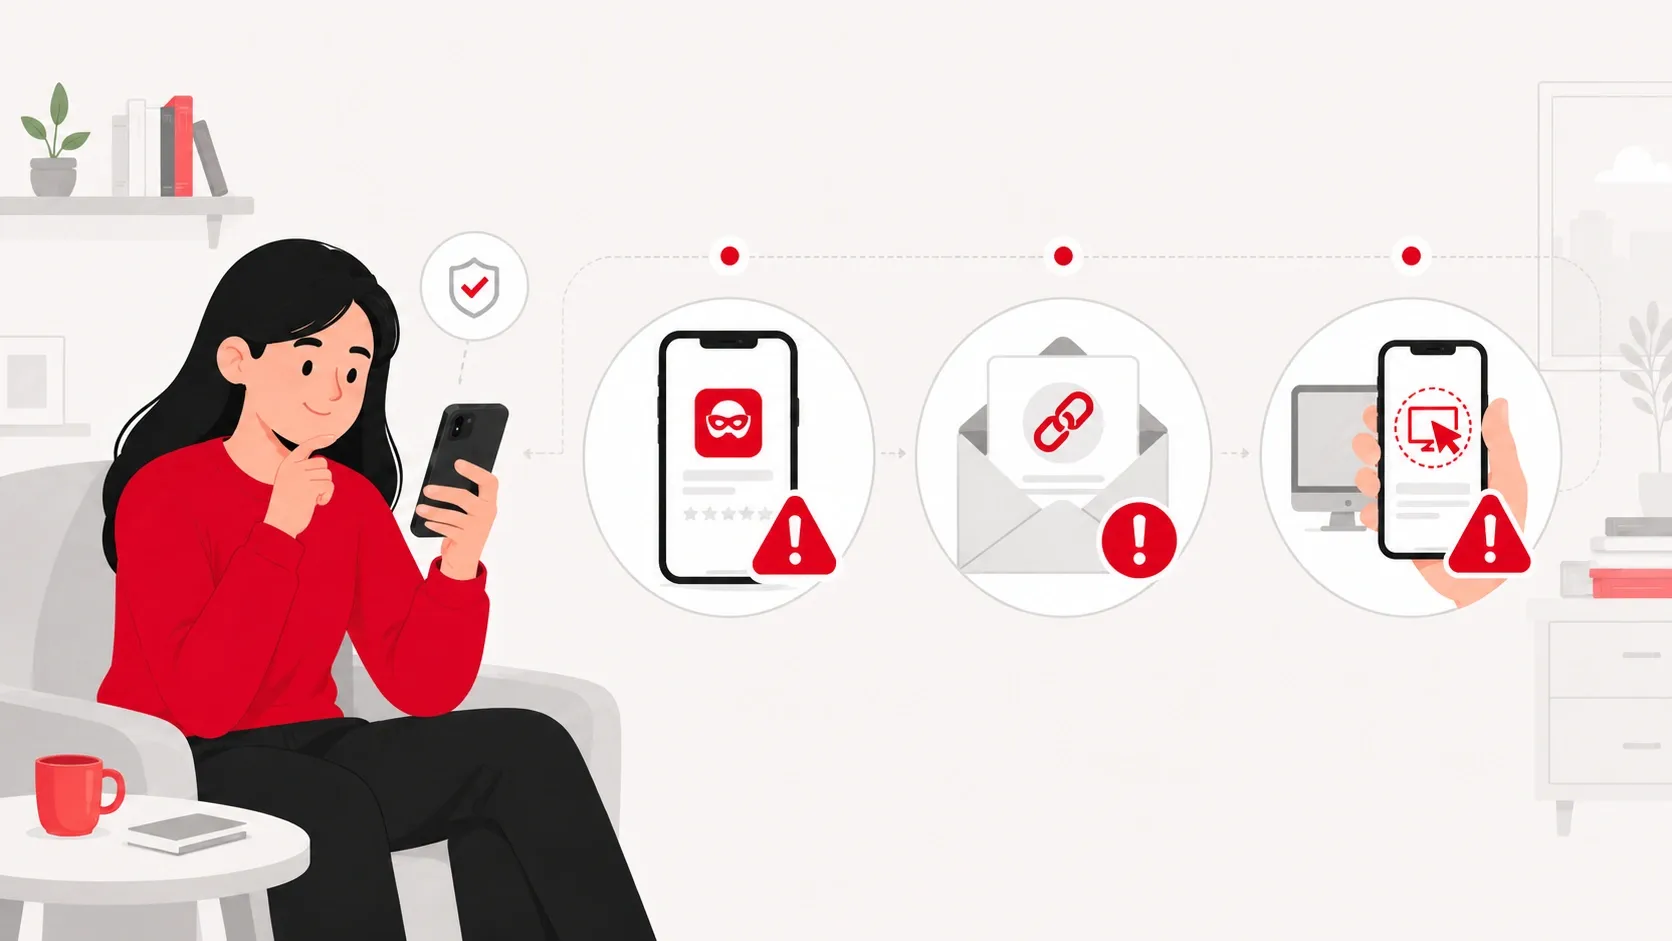
Копия интерфейса банка, размещённая не в официальном App Store или Google Play, а по прямой ссылке или в виде файла для установки, — рабочая схема кражи логина и пароля. Устанавливайте приложение банка только из официальных магазинов и проверяйте, что издателем указан именно банк, а не сторонний разработчик.
Фишинговые ссылки
Сообщение в SMS или мессенджере с ссылкой на страницу, внешне похожую на вход в приложение или личный кабинет банка, — рассчитано на то, что вы введёте логин и пароль, не заметив разницы в адресе. Безопаснее не переходить по ссылке из сообщения, а открывать официальное приложение самостоятельно.
«Обновление безопасности» и удалённый доступ
Под предлогом «обновления защиты банка» или «отмены подозрительной операции» звонящий просит установить приложение для удалённого доступа к экрану. На деле это даёт мошеннику возможность управлять телефоном и видеть всё происходящее на экране, включая коды из банковских уведомлений. Ни один банк не запрашивает установку таких приложений.
Просьба «продлить» SIM-карту
Распространённая сейчас схема: звонящий или сообщение утверждают, что срок действия SIM-карты заканчивается, и предлагают срочно «продлить» её по ссылке или назвав код из SMS. На деле это способ перевыпустить SIM-карту на другое устройство и перехватывать все входящие звонки и коды подтверждения, включая банковские. Продление и перевыпуск SIM-карты — это всегда обращение напрямую в салон связи или к оператору, а не по ссылке или коду, полученному от незнакомого номера.
Схема с eSIM
Похожий сценарий работает и с eSIM: просьба «активировать» или «перевыпустить» цифровую SIM-карту по присланной ссылке или QR-коду. Если такой запрос пришёл не от вас самих и не через официальное приложение оператора — это повод насторожиться и уточнить ситуацию напрямую у оператора связи.
Поддельные QR-коды
На автобусных остановках, в подъездах и на парковках всё чаще встречаются наклейки с поддельным QR-кодом поверх настоящего — он ведёт не на официальную страницу оплаты, а на фишинговый сайт, имитирующий её. Прежде чем вводить данные карты после сканирования QR-кода на улице, стоит проверить адрес открывшейся страницы — если он выглядит непривычно или не совпадает с ожидаемым сервисом, лучше закрыть страницу и не вводить ничего.
Если связь на телефоне внезапно пропала без видимой причины («нет сети» там, где раньше всё работало) — это тоже может быть признаком того, что SIM-карта перевыпущена без вашего ведома. В таком случае стоит сразу обратиться к оператору напрямую.
Привязка к доверенному устройству
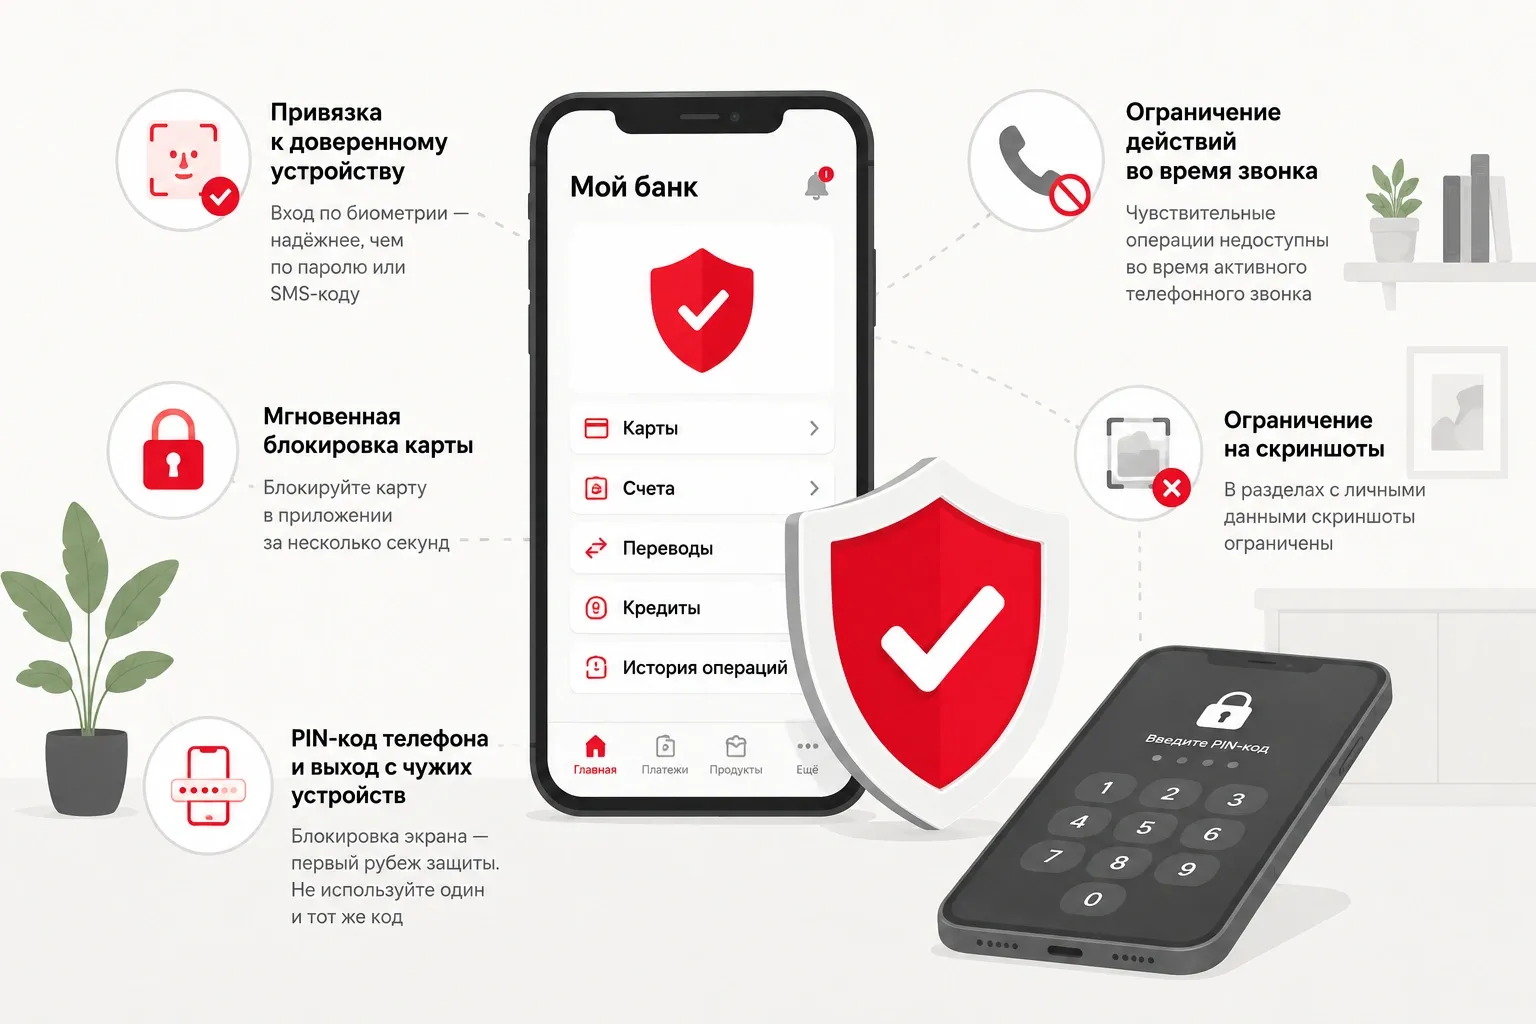
Убедитесь, что вход в приложение банка защищён биометрией, а не только паролем или SMS-кодом. Это базовая, но самая эффективная защита: получить доступ к чужому отпечатку пальца или лицу технически несравнимо сложнее, чем перехватить SMS.
Ограничение действий во время звонка
В приложении Home.kz часть чувствительных операций — оформление кредита, переводы, просмотр деталей счёта, смена пин-кода — недоступна во время активного телефонного звонка. Это осознанная защита от классической схемы «мошенник на линии диктует, что нажимать»: даже если разговор уже идёт, действовать по подсказке звонящего в приложении не получится, пока звонок не завершён.
Мгновенная самостоятельная блокировка карты
Заблокировать и разблокировать карту можно прямо в приложении за несколько секунд, без звонка в банк. Стоит заранее знать, где находится эта функция, — в стрессовой ситуации не всегда есть время искать её впервые.
Ограничение на скриншоты
В разделах с личными данными приложение ограничивает создание скриншотов — это снижает риск, что конфиденциальная информация случайно окажется в чужом мессенджере или облаке. В истории операций и чеках скриншоты по-прежнему доступны.
PIN-код телефона и выход с чужих устройств
Установите блокировку экрана на самом телефоне — если он попадёт в чужие руки без биометрии банковского приложения, PIN-код и блокировка экрана становятся первым рубежом защиты. Не используйте один и тот же код для разблокировки телефона и для входа в приложение банка.
Скачивать приложение банка только из официального App Store или Google Play — не по ссылке из сообщения и не в виде отдельного файла для установки.
- Не переходить по ссылкам из SMS и мессенджеров, даже если сообщение выглядит как от банка, — открывать приложение самостоятельно, набрав его вручную или через официальную ссылку с сайта.
- Избегать банковских операций через незащищённый публичный Wi-Fi — использовать мобильный интернет или проверенный VPN, если сеть вызывает сомнения.
- Своевременно обновлять и само приложение, и операционную систему телефона — обновления часто закрывают уже найденные уязвимости.
- Не хранить фото банковской карты, особенно с видимым CVV-кодом, в галерее телефона или в переписке мессенджеров.
- Не устанавливать приложения для удалённого доступа по чьей-либо просьбе — даже если звонящий представляется сотрудником банка.
Скорость действий здесь важнее, чем разбор причин произошедшего.
- Немедленно заблокировать карту в приложении — это занимает несколько секунд и не требует звонка в банк.
- Позвонить в банк по официальному номеру — 7979 для Home Credit Bank или номеру с обратной стороны карты, а не по номеру из подозрительного сообщения.
- Сменить пароль от приложения; если был назван код из SMS, пароль или пин-код — считать их скомпрометированными и обновить.
- Если связь на телефоне пропала без причины — сразу обратиться напрямую к оператору связи, это может означать подмену SIM-карты.
- Подать заявление в полицию как можно скорее — точное время, номер и детали разговора или сообщения важны для расследования.
Ошибка | Почему мешает | Что делать |
|---|---|---|
| Скачать приложение по ссылке из сообщения | Может оказаться поддельной версией, ворующей логин и пароль | Скачивать только из официального App Store или Google Play |
| Игнорировать внезапное «нет сети» на телефоне | Может означать, что SIM-карта перевыпущена без вашего ведома | Сразу обратиться напрямую к оператору связи |
| Использовать один пароль для банка и соцсетей | Утечка одного пароля открывает доступ сразу ко всему | Использовать отдельный, сложный пароль для банковского приложения |
| Сканировать уличные QR-коды не глядя на адрес страницы | Наклейка может подменять настоящий QR-код на фишинговый | Проверять адрес открывшейся страницы перед вводом данных |
| Устанавливать приложение удалённого доступа по просьбе «сотрудника банка» | Даёт мошеннику полный контроль над экраном телефона | Ни один банк не просит устанавливать такие приложения |
| Откладывать блокировку карты при подозрении на мошенничество | Каждая минута увеличивает риск дальнейших списаний | Блокировать карту сразу в приложении, разбираться — после |
Пройдите его один раз — это займёт около 10 минут.
☐ Вход в приложение защищён биометрией, а не только паролем или SMS-кодом
☐ На самом телефоне установлен PIN-код или блокировка экрана
☐ Официальный номер банка 7979 сохранён отдельной записью в контактах
☐ Включены уведомления обо всех операциях по карте
☐ Приложение банка обновлено до последней версии
☐ Банковские операции не выполняются через публичный Wi-Fi
☐ В галерее и мессенджерах нет фото карты с видимым CVV-кодом
☐ Известно, где в приложении находится кнопка мгновенной блокировки карты
Нужно ли проходить биометрию при каждом входе в приложение?
Нет. По действующим правилам АРРФР биометрическая проверка обязательна только при первой регистрации, смене кода доступа или входе с нового устройства — при обычном ежедневном входе процесс не меняется.
Безопасно ли пользоваться мобильным банком через публичный Wi-Fi?
Технически возможно, но лучше избегать: незащищённая сеть повышает риск перехвата данных. Безопаснее использовать мобильный интернет или проверенный VPN.
Как понять, что приложение банка настоящее?
Скачивать его нужно только из официального App Store или Google Play, желательно по прямой ссылке с сайта банка, и заранее проверять, что издателем указан сам банк.
Что делать, если связь внезапно пропала без видимой причины?
Это может быть признаком подмены SIM-карты. Стоит сразу обратиться к оператору связи напрямую, а не по ссылке или номеру из сообщения.
Может ли банк ограничивать действия в приложении во время телефонного разговора?
Да, это осознанная мера защиты: часть чувствительных действий — оформление кредита, переводы, смена пин-кода — недоступна во время активного звонка, чтобы мошенник не мог управлять действиями жертвы «на линии».
Что делать, если я уже перешёл по подозрительной ссылке и ввёл данные?
Сразу заблокировать карту в приложении, сменить пароль, позвонить в банк по официальному номеру и, если данные могли быть использованы, обратиться в полицию.
Безопасность мобильного банка держится не на одном пароле, а на нескольких простых привычках.
Соберём главное в одну цепочку:
- вход в приложение должен быть защищён биометрией, а SMS-код — оставаться резервным способом, а не основным;
- по правилам 2026 года биометрическая проверка при каждом входе не требуется — только при регистрации, смене кода или входе с нового устройства;
- приложение и SIM-карту нельзя «обновлять» или «продлевать» по ссылке или коду из постороннего сообщения — только напрямую через банк или оператора;
- ни один банк не запрашивает коды из SMS, пароли или установку сторонних приложений «для отмены операции» или «для защиты счёта»;
- при подозрении на мошенничество карта блокируется в приложении немедленно, разбираться в деталях можно уже после.
- подробнее о схемах мошенничества с картами и способах защиты — в статье home.kz; актуальные функции безопасности приложения уточняйте на home.kz.
Мобильный банк не становится безопаснее сам по себе — он становится безопаснее, когда несколько простых настроек и привычек входят в обычный порядок пользования приложением.