Жарияланды 21.09.2026
Жаңартылды 21.09.2026
5–7 минут
Мобильді банк — ақшаға қатысты барлық мүмкіндік бір қолданбада шоғырланған қызмет: карталар, шоттар, аударымдар, кредиттер. Сондықтан ол әдеттегі телефон алаяқтарының ғана емес, жалған қолданбалар, фишингтік сілтемелер және SIM-картаны алмастыру сияқты технологиялық тұрғыдан күрделірек схемалардың да басты нысанасына айналды. Сізді әдепкіде қандай тетіктер қорғайтынын, нені өзіңіз баптауыңыз керегін және Қазақстанда мобильді банкингке қатысты қазір қандай алаяқтық схемалар қолданылып жүргенін қарастырайық.
Бір әрекетпен бұғаттауға болатын банк картасынан айырмашылығы, телефон арқылы жасалған бұзу немесе алдау әрекеті көбіне ақша шоттан кеткенге дейін байқалмайды. Қолданба карталарды, шоттарды, аударымдар мен кредиттерді бір жерге біріктіреді. Демек, алаяқ үшін оған қол жеткізу бүкіл ақшаңызға бірден қол жеткізумен тең.
Сондықтан қолданбаның құпиясөзін ғана емес, бүкіл тізбекті қорғау қажет: телефонның өзін, SIM-картаны, сілтемелерге өту және QR-кодтарды сканерлеу кезіндегі әдеттеріңізді.
Биометрия және сенімді құрылғы
Home.kz қолданбасына тек сенімді құрылғыдан — саусақ ізі немесе Face ID арқылы кіруге болады. Егер қандай да бір себеппен биометрия жұмыс істемесе, қолданба SMS арқылы растау кодын жібереді. Яғни мұнда SMS коды кірудің негізгі тәсілі емес, ақау туындаған жағдайға арналған қосалқы тәсіл.
2026 жылы не өзгерді
2026 жылғы сәуірден бастап реттеушінің — Қаржы нарығын реттеу және дамыту агенттігінің (ҚНРДА) — банк қолданбаларындағы биометриялық сәйкестендіруге қатысты жаңа ережелері қолданылады. Қаржы реттеушісі маңызды жайтты бөлек түсіндірді: қолданбаға кірген сайын міндетті биометриялық тексеруден өту талабы енгізілмейді. Ол үш жағдайда қажет: қолданбада алғаш тіркелгенде, кіру кодын өзгерткенде және бұрын тіркелмеген жаңа құрылғыдан кіргенде. Бұрыннан байланыстырылған қолданбаға күнделікті кіру тәртібі өзгермейді
Егер қолданба кенеттен биометриялық тексеруден қайта өтуді сұраса, бұл қате де, үрейленуге себеп те емес. Телефонды немесе кіру кодын ауыстырған кезде бұл — қалыпты рәсім.
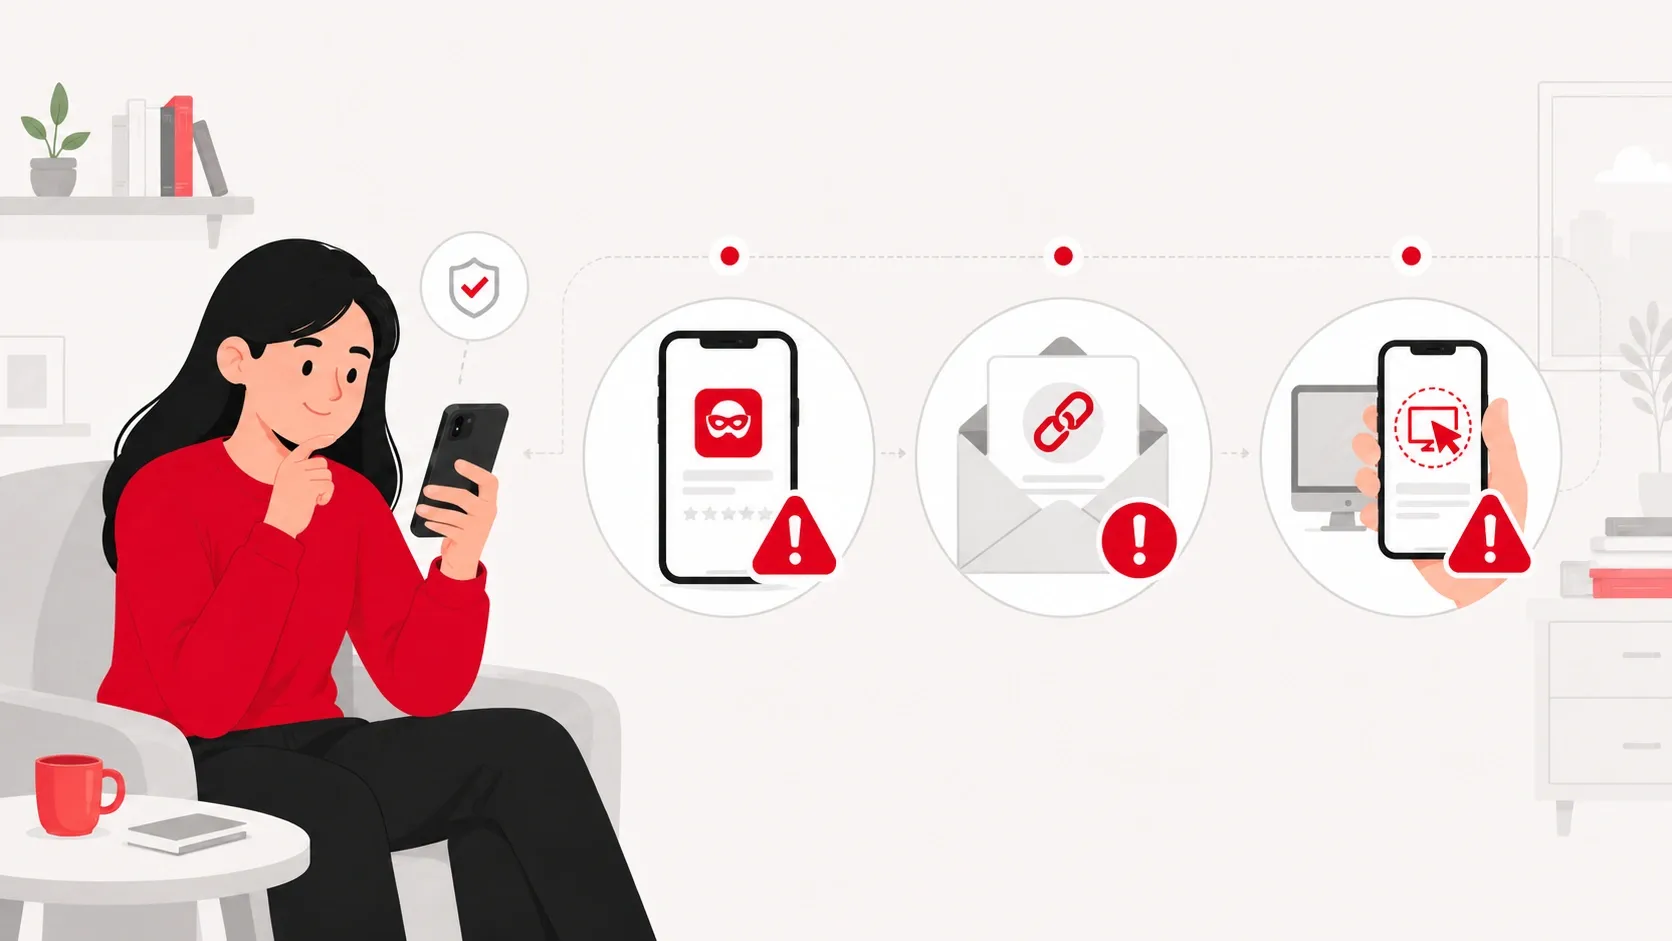
Жалған қолданбалар
Ресми App Store немесе Google Play дүкенінде емес, тікелей сілтеме арқылы не орнатуға арналған файл түрінде таратылатын банк интерфейсінің көшірмесі — логин мен құпиясөзді ұрлау тәсілі. Банк қолданбасын тек ресми дүкендерден орнатып, жариялаушы ретінде бөгде әзірлеуші емес, банктің өзі көрсетілгенін тексеріңіз.
Фишингтік сілтемелер
SMS немесе мессенджердегі хабарламада сырттай қолданбаға не банктің жеке кабинетіне кіру бетіне ұқсайтын парақшаға сілтеме беріледі. Алаяқтар мекенжайдағы айырмашылықты байқамай, логин мен құпиясөзді енгізесіз деп есептейді. Хабарламадағы сілтемеге өтпей, ресми қолданбаны өзіңіз ашқаныңыз қауіпсізірек.
«Қауіпсіздік жүйесін жаңарту» және қашықтан қол жеткізу
Қоңырау шалушы «банктің қорғаныс жүйесін жаңарту» немесе «күмәнді операцияны тоқтату» деген сылтаумен экранға қашықтан қол жеткізу қолданбасын орнатуды сұрайды. Шын мәнінде, бұл алаяққа телефонды басқаруға және экранда болып жатқанның бәрін, соның ішінде банк хабарламаларындағы кодтарды көруге мүмкіндік береді. Ешбір банк мұндай қолданбаларды орнатуды сұрамайды.
SIM-картаның «мерзімін ұзарту» туралы өтініш
Қазір кең тараған схемалардың бірі: қоңырау шалушы немесе хабарлама жіберуші SIM-картаның жарамдылық мерзімі аяқталып жатқанын айтып, сілтеме арқылы немесе SMS кодын айту арқылы оны шұғыл «ұзартуды» ұсынады. Шын мәнінде, бұл — SIM-картаны басқа құрылғыға қайта шығарып, барлық кіріс қоңыраулар мен растау кодтарын, соның ішінде банктің кодтарын ұстап қалу тәсілі. SIM-картаның мерзімін ұзарту немесе оны қайта шығару мәселесі бойынша әрдайым тікелей байланыс салонына не операторға жүгіну керек. Бейтаныс нөмірден келген сілтемені немесе кодты пайдаланбаңыз.
eSIM-ге қатысты схема
Ұқсас схема eSIM-ге де қолданылады: жіберілген сілтеме немесе QR-код арқылы цифрлық SIM-картаны «белсендіруді» не «қайта шығаруды» сұрайды. Егер мұндай сұрауды өзіңіз жасамаған болсаңыз және ол оператордың ресми қолданбасы арқылы келмесе, сақ болып, жағдайды тікелей байланыс операторынан нақтылаңыз.
Жалған QR-кодтар
Автобус аялдамаларында, кіреберістер мен автотұрақтарда шынайы QR-кодтың үстіне жапсырылған жалған QR-кодтар жиі кездесіп жүр. Олар ресми төлем бетіне емес, соған ұқсатып жасалған фишингтік сайтқа апарады. Көшедегі QR-кодты сканерлегеннен кейін карта деректерін енгізбес бұрын ашылған беттің мекенжайын тексеріңіз. Ол бейтаныс көрінсе немесе сіз күткен сервиске сәйкес келмесе, бетті жауып, ештеңе енгізбеген дұрыс.
Телефонда байланыс еш себепсіз кенеттен жоғалса — бұрын бәрі жұмыс істеген жерде «желі жоқ» деп көрсетілсе — бұл SIM-картаның сіздің хабарыңызсыз қайта шығарылғанының белгісі болуы мүмкін. Мұндай жағдайда операторға бірден тікелей хабарласқан жөн.
Сенімді құрылғыға байланыстыру
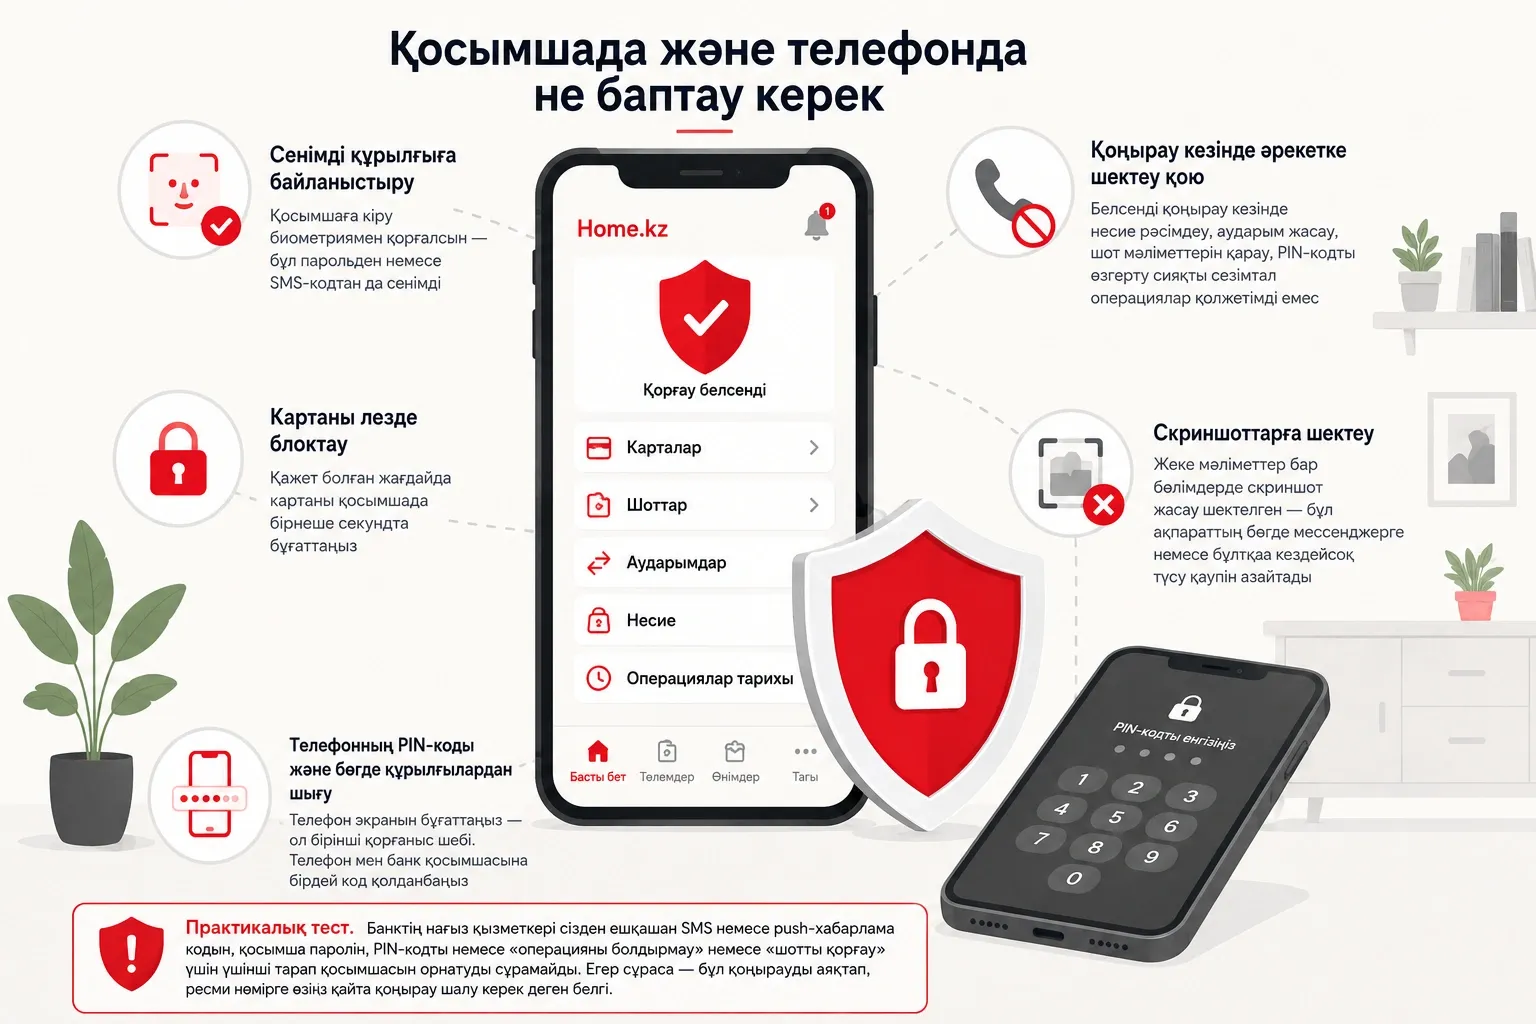
Банк қолданбасына кіру тек құпиясөзбен немесе SMS кодымен емес, биометриямен де қорғалғанына көз жеткізіңіз. Бұл — негізгі әрі ең тиімді қорғаныс: бөгде адамның саусақ ізіне немесе бет-әлпетінің биометриялық деректеріне қол жеткізу SMS хабарламасын ұстап қалудан техникалық тұрғыдан әлдеқайда күрделі.
Қоңырау кезінде әрекеттерді шектеу
Home.kz қолданбасында телефонмен сөйлесу кезінде қауіпсіздік тұрғысынан маңызды кейбір операциялар — кредит рәсімдеу, аударымдар жасау, шот деректерін қарау, PIN-кодты өзгерту — қолжетімсіз болады. Бұл «алаяқ телефон арқылы нені басу керегін айтып отырады» деген әдеттегі схемаға қарсы әдейі енгізілген қорғаныс. Әңгіме басталып кеткеннің өзінде, қоңырау аяқталмайынша қолданбада қоңырау шалушының нұсқауымен әрекет ету мүмкін болмайды.
Картаны өз бетіңізше бірден бұғаттау
Картаны банкке қоңырау шалмай-ақ, қолданбада бірнеше секунд ішінде бұғаттауға және бұғаттан шығаруға болады. Бұл функцияның қай жерде орналасқанын алдын ала білген жөн: күйзеліс кезінде оны алғаш рет іздеуге уақыт бола бермейді.
Скриншоттарға шектеу қою
Жеке деректер бар бөлімдерде қолданба скриншот жасауды шектейді. Бұл құпия ақпараттың кездейсоқ басқа біреудің мессенджеріне немесе бұлттық қоймасына түсіп қалу қаупін азайтады. Операциялар тарихы мен чектерде скриншот жасау мүмкіндігі сақталады.
Телефонның PIN-коды және бөгде құрылғылардағы аккаунттан шығу
Телефонның өзінде экран құлпын орнатыңыз. Телефон бөгде адамның қолына түсіп, банк қолданбасында биометриялық қорғаныс болмаса, PIN-код пен экран құлпы алғашқы қорғаныс шебіне айналады. Телефон құлпын ашу мен банк қолданбасына кіру үшін бірдей код қолданбаңыз.
Банк қолданбасын хабарламадағы сілтемеден немесе жеке орнату файлы түрінде емес, тек ресми App Store немесе Google Play дүкенінен жүктеңіз.
- Хабарлама банктен келгендей көрінсе де, SMS пен мессенджерлердегі сілтемелерге өтпеңіз. Қолданбаны өзіңіз ашыңыз немесе атауын қолмен теріп тауып, не банктің ресми сайтындағы сілтеме арқылы кіріңіз.
- Қорғалмаған қоғамдық Wi-Fi арқылы банк операцияларын жасамауға тырысыңыз. Желі күмән тудырса, мобильді интернетті немесе сенімді VPN қызметін пайдаланыңыз.
- Қолданбаны да, телефонның операциялық жүйесін де уақтылы жаңартыңыз. Жаңартулар көбіне анықталған осалдықтарды жояды.
- Банк картасының, әсіресе CVV коды көрініп тұрған фотосуретін телефон галереясында немесе мессенджердегі хат алмасуда сақтамаңыз.
- Біреудің өтініші бойынша қашықтан қол жеткізу қолданбаларын орнатпаңыз, тіпті қоңырау шалушы өзін банк қызметкері ретінде таныстырса да.
Мұнда болған оқиғаның себебін талдаудан гөрі жылдам әрекет ету маңыздырақ.
- Картаны дереу қолданбада бұғаттаңыз. Бұған бірнеше секунд кетеді және банкке қоңырау шалудың қажеті жоқ.
- Банкке ресми нөмірі арқылы қоңырау шалыңыз: Home Credit Bank үшін — 7979 немесе картаның артқы жағында көрсетілген нөмір. Күмәнді хабарламадағы нөмірге қоңырау шалмаңыз.
- Қолданбаның құпиясөзін өзгертіңіз. SMS кодын, құпиясөзді немесе PIN-кодты айтып қойған болсаңыз, оларды бөгде адамға мәлім болды деп есептеп, жаңартыңыз.
- Телефонда байланыс себепсіз жоғалса, бірден тікелей байланыс операторына хабарласыңыз: бұл SIM-картаның алмастырылғанын білдіруі мүмкін.
- Полицияға мүмкіндігінше тезірек арыз беріңіз. Нақты уақыт, нөмір, әңгіме немесе хабарламаның егжей-тегжейі тергеу үшін маңызды.
| Қате | Неге кедергі келтіреді | Не істеу керек |
|---|---|---|
| Қолданбаны хабарламадағы сілтемеден жүктеу | Логин мен құпиясөзді ұрлайтын жалған нұсқа болуы мүмкін | Тек ресми App Store немесе Google Play дүкенінен жүктеу |
| Телефонда кенеттен пайда болған «желі жоқ» белгісін елемеу | SIM-карта сіздің хабарыңызсыз қайта шығарылғанын білдіруі мүмкін | Бірден тікелей байланыс операторына хабарласу |
| Банк пен әлеуметтік желілер үшін бір құпиясөз қолдану | Бір құпиясөздің таралуы барлық аккаунтқа бірден жол ашады | Банк қолданбасы үшін бөлек, күрделі құпиясөз қолдану |
| Көшедегі QR-кодтарды беттің мекенжайына қарамай сканерлеу | Жапсырма шынайы QR-кодты фишингтік кодпен алмастыруы мүмкін | Деректерді енгізбес бұрын ашылған беттің мекенжайын тексеру |
| «Банк қызметкерінің» өтінішімен қашықтан қол жеткізу қолданбасын орнату | Алаяққа телефон экранын толық бақылауға мүмкіндік береді | Ешбір банк мұндай қолданбаларды орнатуды сұрамайтынын есте сақтау |
| Алаяқтыққа күмән туған кезде картаны бұғаттауды кейінге қалдыру | Әр минут сайын ақшаның әрі қарай есептен шығарылу қаупі артады | Картаны қолданбада бірден бұғаттап, мән-жайды кейін анықтау |
Осы тармақтарды бір рет тексеріп шығыңыз. Бұған шамамен 10 минут кетеді.
☐ Қолданбаға кіру тек құпиясөзбен немесе SMS кодымен емес, биометриямен де қорғалған
☐ Телефонның өзінде PIN-код немесе экран құлпы орнатылған
☐ Банктің 7979 ресми нөмірі контактілерге бөлек сақталған
☐ Карта бойынша барлық операция туралы хабарламалар қосылған
☐ Банк қолданбасы соңғы нұсқаға дейін жаңартылған
☐ Банк операциялары қоғамдық Wi-Fi арқылы жасалмайды
☐ Галерея мен мессенджерлерде CVV коды көрінетін карта фотосуреттері жоқ
☐ Қолданбадағы картаны бірден бұғаттау батырмасының қай жерде екені белгілі
Қолданбаға кірген сайын биометриялық тексеруден өту керек пе?
Жоқ. ҚНРДА-ның қолданыстағы ережелеріне сәйкес, биометриялық тексеру тек алғаш тіркелгенде, кіру кодын өзгерткенде немесе жаңа құрылғыдан кіргенде міндетті. Әдеттегі күнделікті кіру тәртібі өзгермейді.
Қоғамдық Wi-Fi арқылы мобильді банкті пайдалану қауіпсіз бе?
Техникалық тұрғыдан мүмкін, бірақ пайдаланбаған дұрыс: қорғалмаған желі деректердің ұсталып қалу қаупін арттырады. Мобильді интернетті немесе сенімді VPN қызметін пайдалану қауіпсізірек.
Банк қолданбасының шынайы екенін қалай білуге болады?
Оны тек ресми App Store немесе Google Play дүкенінен, мүмкіндігінше банктің сайтындағы тікелей сілтеме арқылы жүктеңіз. Алдын ала жариялаушы ретінде банктің өзі көрсетілгенін тексеріңіз.
Байланыс еш себепсіз кенеттен жоғалса, не істеу керек?
Бұл SIM-картаның алмастырылғанының белгісі болуы мүмкін. Хабарламадағы сілтеме немесе нөмір арқылы емес, тікелей байланыс операторына бірден хабарласқан жөн.
Банк телефонмен сөйлесу кезінде қолданбадағы әрекеттерді шектей ала ма?
Иә, бұл — әдейі енгізілген қорғаныс шарасы. Алаяқ телефон арқылы жәбірленушінің әрекеттерін басқара алмауы үшін қоңырау кезінде кредит рәсімдеу, аударым жасау, PIN-кодты өзгерту сияқты қауіпсіздік тұрғысынан маңызды кейбір әрекеттер қолжетімсіз болады.
Күмәнді сілтемеге өтіп, деректерімді енгізіп қойсам, не істеу керек?
Картаны қолданбада бірден бұғаттап, құпиясөзді өзгертіңіз, банктің ресми нөміріне қоңырау шалыңыз. Деректеріңіз пайдаланылған болуы мүмкін болса, полицияға хабарласыңыз.
Мобильді банктің қауіпсіздігі бір құпиясөзге емес, бірнеше қарапайым әдетке сүйенеді.
Негізгі ойларды бір тізбекке жинақтайық:
- қолданбаға кіру биометриямен қорғалуы керек, ал SMS коды негізгі емес, қосалқы тәсіл болып қалуы тиіс;
- 2026 жылғы ережелер бойынша биометриялық тексеру әр кірген сайын емес, тек тіркелгенде, кодты өзгерткенде немесе жаңа құрылғыдан кіргенде қажет;
- бөгде хабарламадағы сілтеме не код арқылы қолданбаны «жаңартуға» немесе SIM-картаның «мерзімін ұзартуға» болмайды — мұны тек банк не оператор арқылы тікелей жасау керек;
- ешбір банк «операцияны тоқтату» немесе «шотты қорғау» үшін SMS кодтарын, құпиясөздерді айтуды не бөгде қолданбалар орнатуды сұрамайды;
- алаяқтыққа күмән туған кезде картаны қолданбада дереу бұғаттау керек, ал мән-жайды кейін анықтауға болады;
- картаға қатысты алаяқтық схемалар мен қорғану тәсілдері туралы толығырақ home.kz мақаласынан оқыңыз; қолданбаның өзекті қауіпсіздік функцияларын home.kz сайтынан нақтылаңыз.
Мобильді банк өздігінен қауіпсіз бола түспейді. Бірнеше қарапайым баптау мен әдет қолданбаны пайдаланудың күнделікті тәртібіне айналғанда, оның қауіпсіздігі де артады.